ความปลอดภัยทางไซเบอร์
และการพัฒนาระบบสารสนเทศ


ระบบความปลอดภัยเก็บข้อมูลที่มีประสิทธิภาพและระบบเทคโนโลยีสารสนเทศ
SCGJWD มีความมุ่งมั่นที่จะพัฒนาศักยภาพของบริษัทและบริษัทในกลุ่มเพื่อก้าวเป็นผู้ให้บริการด้านโลจิสติกส์ชั้นนำในภูมิภาคอาเชียนผ่านระบบการจัดเก็บข้อมูลที่มีประสิทธิภาพและระบบเทคโนโลยีสารสนเทศ ที่ทันสมัย จึงได้จัดตั้งบริษัท ไดนามิค ไอที โซลูชั่นส์ จำกัด ("DITS") เพื่อเป็นผู้บริหารจัดการระบบสารสนเทศภายในองค์กรอย่างทั่วถึงตามมาตรฐานสากลและเพื่อขยายการให้บริการกับบุคคลภายนอกด้วย
SCGJWD มีการกำหนดนโยบายกระบวนการและระบบบริหารจัดการทั่วทั้งองค์กร เพื่อเป็นแนวทางการกำกับดูแล การดำเนินการอย่างโปร่งใสในด้านการรักษาความปลอดภัยระบบสารสนเทศ โดยกำหนดให้ DITS เป็นผู้ดูแลระบบสารสนเทศและการสื่อสาร ของบริษัทฯและบริษัทในกลุ่ม และควบคุมระบบให้อยู่ในระดับมาตรฐานสากลสอดคล้องกับข้อกำหนดทางกฎหมายและระเบียบปฏิบัติที่เกี่ยวข้อง และมุ่งเน้นให้ระบบเทคโนโลยีสารสนเทศและการสื่อสาร มีความมั่นคงปลอดภัยในการรักษาความลับ (Confidentiality) ความถูกต้องครบถ้วน (Integrity) และมีสภาพพร้อมใช้งาน (Availability) ครอบคลุมถึงการเข้าถึงระบบสารสนเทศ ระบบเครือข่าย ระบบปฏิบัติการ และโปรแกรมประยุกต์หรือแอปพลิเคชันอย่างปลอดภัย
โดยกำหนดแนวทางการตรวจสอบและประเมินความเสี่ยงด้านความปลอดภัยระบบสารสนเทศ ตามกรอบมาตรฐาน ISO27001 เพื่อเป็นแนวปฏิบัติการป้องกันและรักษาความมั่นคงปลอดภัยระบบสารสนเทศ เพื่อช่วยให้องค์กรสามารถวางแผนป้องกันและควบคุมภัยคุกคามได้อย่างรวดเร็วตามมาตรฐานสากล โดยกำหนดแนวทางการจัดการ ดังนี้
การควบคุมความมั่นคงปลอดภัยระบบสารสนเทศ


การอบรมและทดสอบความรู้ด้านความมั่นคงปลอดภัยสารสนเทศ
SCGJWD เสริมสร้างความรู้ ความเข้าใจ และความตระหนักให้แก่พนักงานทุกระดับ ผ่านการฝึกอบรมด้านความมั่นคงปลอดภัยสารสนเทศผ่านการอบรมช่องทาง ออนไลน์ (Training Online) หลักสูตรความรู้ด้านการบริหารความมั่นคงปลอดภัย สารสนเทศ ภัยคุกคามทางเทคโนโลยีสารสนเทศและวิธีการป้องกันและกำหนด ให้มีการทดสอบความรู้ก่อนและหลังการอบรมกับพนักงาน
การพัฒนาระบบสารสนเทศและการสื่อสารข้อมูล
บริษัทฯ กำหนดมาตรฐานการให้บริการระบบสารสนเทศและการสื่อสารข้อมูลของระบบการทำงานภายในองค์กรอย่างต่อเนื่อง เพื่อเพิ่มประสิทธิภาพส่งเสริมความสามารถการพัฒนาระบบสารสนเทศ และการสื่อสารที่ทันสมัย สามารถตรวจสอบ ติดตามการทำงานได้ เพื่อให้มั่นใจว่าซอฟต์แวร์มีความปลอดภัยและมีมาตรฐานทุกขั้นตอนของระบบการทำงาน ตามที่บริษัท DITS เป็นผู้ให้บริการระบบสารสนเทศ ทั้งภายในองค์กรและภายนอกองค์กร จึงได้พัฒนาระบบซอฟต์แวร์ (Software Development) ด้านการออกแบบเครือข่ายและการให้บริการหลังการขาย เพื่อปรับปรุงกระบวนการให้เป็นมาตรฐานสากล อย่างต่อเนื่อง
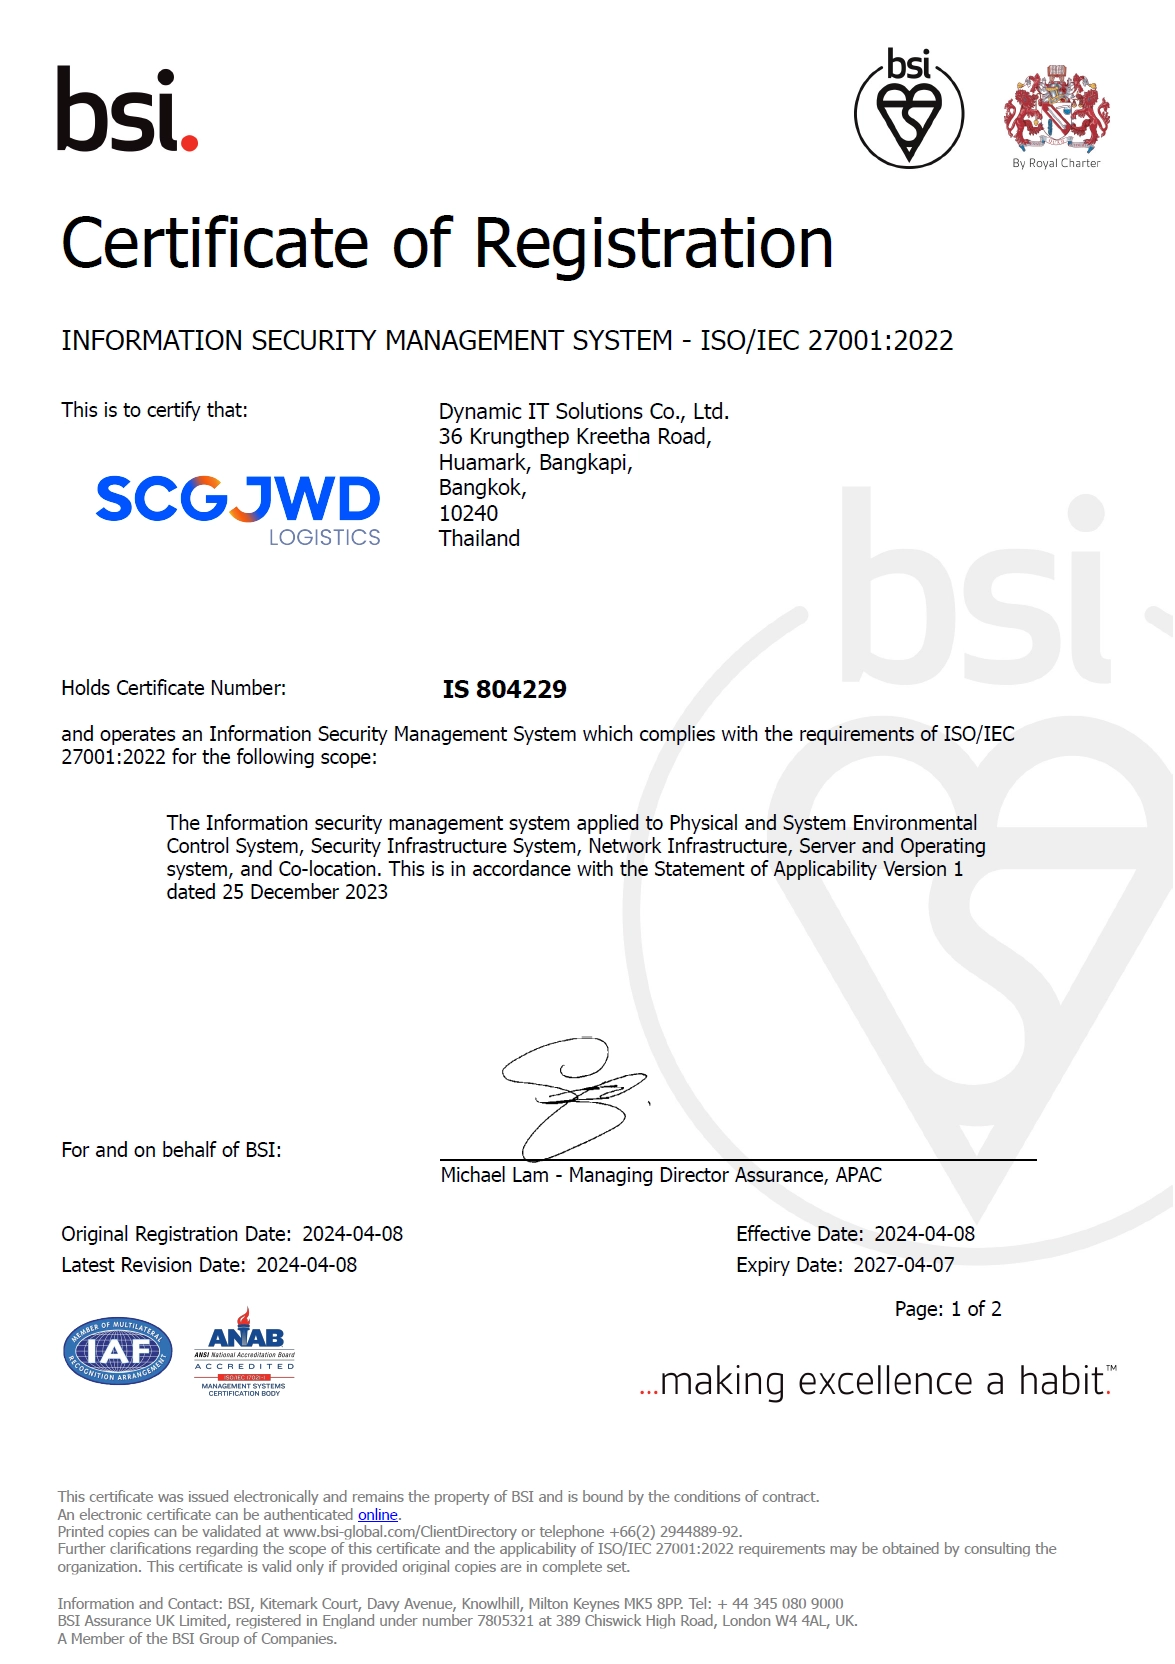
โดยมาตรฐาน Capability Maturity Model Integration (CMMI) เป็นกรอบการทำงานให้พัฒนาความสามารถในการออกแบบผลิตภัณฑ์และบริการด้านซอฟต์แวร์ มีวิธีการวัดผลและประเมินกระบวนการ ที่เป็นมาตรฐาน สนับสนุนการปรับปรุงกระบวนการด้านซอฟต์แวร์ จึงเป็นกลไกสำคัญในการเสริมสร้างศักยภาพและเพิ่มขีดความสามารถในการให้บริการออกแบบกระบวนการทำงานของผลิตภัณฑ์ และการบริการ (Software Products and Services) จนถึงกระบวนการการส่งมอบและการบำรุงรักษาเพื่อนำไปใช้ปรับปรุงคุณภาพซอฟต์แวร์อย่างต่อเนื่อง